
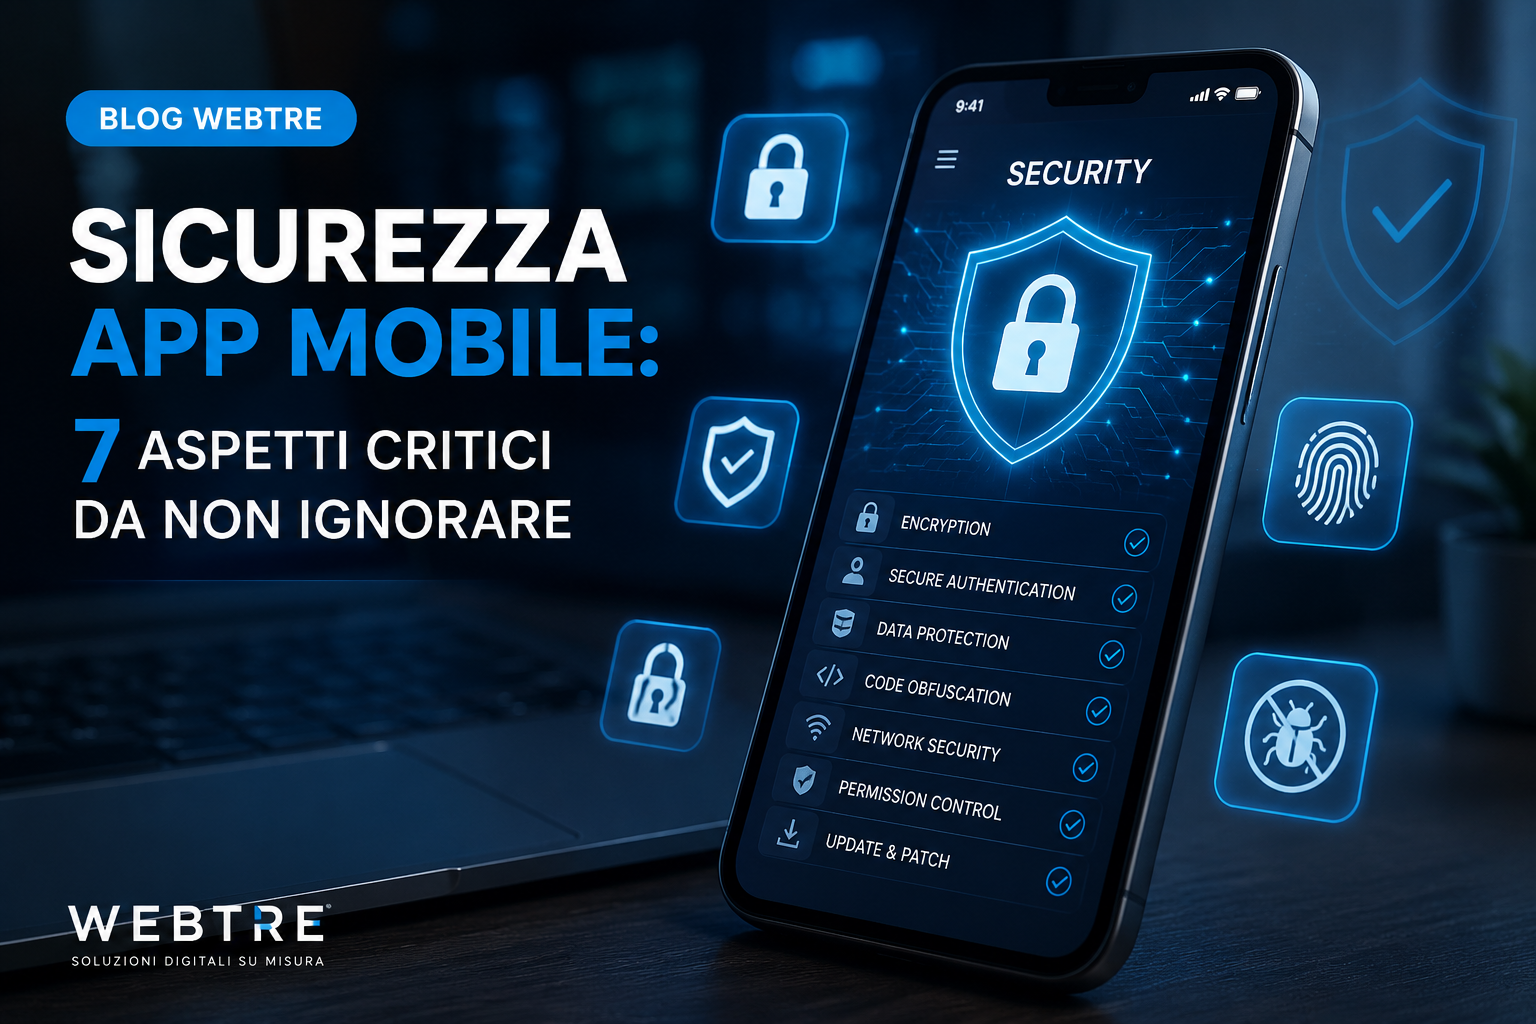
Perché la sicurezza delle app mobile è una priorità assoluta nel 2026
Nel 2026, le app mobile gestiscono una quantità impressionante di dati sensibili: dalle informazioni personali degli utenti ai dati finanziari, dalle credenziali di accesso alle comunicazioni aziendali riservate. Ogni giorno, milioni di transazioni passano attraverso applicazioni che, se non adeguatamente protette, possono trasformarsi in porte spalancate per i cybercriminali.
Per le aziende italiane, specialmente le PMI, sottovalutare la sicurezza di un'app mobile significa esporre il proprio business a rischi concreti: perdita di dati, danni reputazionali, sanzioni GDPR e, nei casi più gravi, la perdita definitiva della fiducia dei clienti. Un singolo data breach può costare decine di migliaia di euro e anni di credibilità costruita con fatica.
In questa guida analizzeremo i sette aspetti critici della sicurezza nelle app mobile che ogni imprenditore e responsabile IT deve conoscere prima di lanciare (o aggiornare) un'applicazione aziendale.
1. Crittografia dei dati: la prima linea di difesa
La crittografia rappresenta il fondamento di qualsiasi strategia di sicurezza mobile. Senza una corretta implementazione, i dati trasmessi tra l'app e il server possono essere intercettati e letti da malintenzionati con relativa facilità.
Crittografia in transito e a riposo
Esistono due tipologie fondamentali di crittografia da implementare:
- Crittografia in transito (TLS/SSL): protegge i dati mentre viaggiano tra il dispositivo dell'utente e i server aziendali. È essenziale utilizzare protocolli aggiornati come TLS 1.3.
- Crittografia a riposo: protegge i dati memorizzati sul dispositivo o sui database. Anche se un dispositivo viene rubato, i dati risultano illeggibili senza le chiavi di decrittazione.
Un esempio pratico: un'app di e-commerce che memorizza i dati delle carte di credito deve utilizzare standard come AES-256 per la crittografia a riposo e implementare il certificate pinning per prevenire attacchi man-in-the-middle.
2. Autenticazione robusta e gestione delle sessioni
Le credenziali compromesse rappresentano il vettore d'attacco più comune nelle violazioni di sicurezza mobile. Un sistema di autenticazione debole equivale a lasciare le chiavi sotto lo zerbino.
Best practice per l'autenticazione
Nel 2026, un'app mobile sicura dovrebbe implementare:
- Autenticazione a due fattori (2FA): combinazione di password e codice OTP via SMS o app authenticator
- Autenticazione biometrica: impronta digitale o riconoscimento facciale come secondo fattore
- Timeout delle sessioni: disconnessione automatica dopo un periodo di inattività
- Token JWT sicuri: con scadenza breve e refresh token protetti
Immagina un'app aziendale per la gestione ordini: se un commerciale perde il telefono, un sistema di autenticazione robusto impedisce l'accesso non autorizzato ai dati dei clienti e allo storico delle trattative.
3. Protezione del codice sorgente
Il reverse engineering è una minaccia concreta per le app mobile. Senza adeguate protezioni, un attaccante può decompilare l'applicazione, analizzarne il codice e identificare vulnerabilità sfruttabili.
Le tecniche di protezione includono:
- Offuscamento del codice: rende il codice decompilato difficile da interpretare
- Anti-tampering: l'app rileva modifiche non autorizzate e si blocca
- Root/Jailbreak detection: l'app identifica dispositivi compromessi e limita le funzionalità sensibili
Queste misure sono particolarmente importanti per app che gestiscono proprietà intellettuale, algoritmi proprietari o logiche di business riservate.
4. Gestione sicura delle API
Le API rappresentano il ponte tra l'app mobile e il backend aziendale. Una API mal configurata può esporre l'intera infrastruttura a rischi devastanti. Come abbiamo approfondito nel nostro articolo sulle realizzazione siti web e applicazioni, l'architettura backend merita la stessa attenzione del frontend.
Vulnerabilità API più comuni
Le minacce principali da cui proteggersi includono:
- Broken Object Level Authorization: quando un utente può accedere a dati di altri utenti modificando un ID nella richiesta
- Rate limiting assente: permette attacchi brute force e DDoS
- Esposizione eccessiva di dati: le API restituiscono più informazioni del necessario
- Injection attacks: SQL injection, NoSQL injection e command injection
La soluzione? Implementare sempre validazione rigorosa degli input, autenticazione OAuth 2.0, rate limiting e logging dettagliato di tutte le chiamate API.
5. Storage locale sicuro
Molte app memorizzano dati sul dispositivo per migliorare le prestazioni e permettere l'utilizzo offline. Tuttavia, uno storage locale mal gestito può diventare una miniera d'oro per gli attaccanti.
Errori da evitare assolutamente:
- Salvare password in chiaro nelle SharedPreferences (Android) o UserDefaults (iOS)
- Memorizzare token di sessione senza crittografia
- Utilizzare database SQLite non cifrati per dati sensibili
- Lasciare log di debug contenenti informazioni riservate
La soluzione corretta prevede l'utilizzo di Keychain su iOS e EncryptedSharedPreferences su Android per memorizzare credenziali e dati sensibili. Per database locali, SQLCipher offre crittografia trasparente e affidabile.
6. Conformità GDPR e privacy by design
Per le aziende che operano nel mercato italiano ed europeo, la conformità al GDPR non è opzionale. Le sanzioni possono raggiungere il 4% del fatturato globale annuo, ma il danno reputazionale può essere ancora più devastante.
Requisiti essenziali per la conformità
Un'app mobile conforme al GDPR deve garantire:
- Consenso esplicito: richiesta chiara prima della raccolta di qualsiasi dato personale
- Diritto all'oblio: possibilità per l'utente di richiedere la cancellazione completa dei propri dati
- Portabilità dei dati: esportazione dei dati in formato leggibile
- Privacy policy accessibile: informativa completa e comprensibile
- Minimizzazione dei dati: raccogliere solo le informazioni strettamente necessarie
Se stai sviluppando un'app collegata a un e-commerce, la gestione dei dati di pagamento e delle preferenze d'acquisto richiede particolare attenzione alla compliance normativa.
7. Aggiornamenti e gestione delle vulnerabilità
La sicurezza non è un traguardo, ma un processo continuo. Nuove vulnerabilità vengono scoperte quotidianamente, e un'app che era sicura sei mesi fa potrebbe oggi presentare falle critiche.
Strategia di aggiornamento efficace
Un approccio professionale alla sicurezza mobile prevede:
- Monitoraggio CVE: controllo costante delle vulnerabilità note nelle librerie utilizzate
- Penetration testing periodico: test di sicurezza almeno annuali da parte di professionisti esterni
- Aggiornamento dipendenze: mantenere sempre aggiornate tutte le librerie di terze parti
- Processo di patch rapido: capacità di rilasciare aggiornamenti di sicurezza in tempi brevi
È fondamentale anche implementare un sistema di force update che obblighi gli utenti ad aggiornare l'app quando vengono corrette vulnerabilità critiche.
Come Webtre garantisce la sicurezza delle tue applicazioni
Sviluppare un'app mobile sicura richiede competenze specifiche e un approccio metodico che pochi team interni possono permettersi. In Webtre, dalla nostra sede di Foligno, seguiamo ogni progetto di sviluppo app con una checklist di sicurezza rigorosa che copre tutti gli aspetti analizzati in questa guida.
Il nostro processo include code review focalizzate sulla sicurezza, test di penetrazione prima del rilascio e monitoraggio continuo post-lancio. Integriamo inoltre la sicurezza dell'app con quella dell'ecosistema digitale aziendale, garantendo che SEO e posizionamento, performance e protezione dei dati lavorino in sinergia.
Se stai pianificando lo sviluppo di un'app mobile per la tua azienda o vuoi verificare la sicurezza di un'applicazione esistente, contattaci per una consulenza. La sicurezza dei tuoi utenti e la reputazione del tuo brand non possono aspettare.


 © 2026 Webtre di Leo Leonardo. Tutti i diritti riservati.